工具介绍
Beagle Security是一款AI驱动的应用安全(AppSec)平台,专注于为Web应用、API及GraphQL服务提供专业渗透测试服务。区别于传统半自动化安全检测工具,平台依托AI技术实现漏洞的高效识别与风险优先级排序,能无缝适配DevSecOps流程、企业合规认证等多场景需求。其核心优势在于输出可直接落地的漏洞修复建议,帮助团队缩短漏洞闭环周期,降低企业应用被入侵的风险,适从开发者到企业级安全团队的多层级用户,全面提升AppSec管理效率。
核心功能
- Web应用安全测试:全面扫描Web应用各类攻击面,精准识别SQL注入、XSS等常见漏洞,降低应用入侵风险。
- API安全测试:覆盖REST、GraphQL等多类型API,检测授权绕过、数据泄露等核心安全问题。
- GraphQL安全测试:专项检测GraphQL端点漏洞,包括查询过度、权限配置错误等专属风险。
- DevSecOps流程集成:无缝嵌入CI/CD流水线,实现安全测试左移,同步开发与安全工作流。
- 合规安全检测:支持GDPR、PCI DSS等主流合规标准,生成符合审计要求的安全报告。
- Cosmog私有隧道:无需暴露内部应用到公网,即可完成私有部署应用的安全测试,保障测试安全性。
- WordPress专项测试:针对WordPress插件、主题特性,检测专属漏洞,适配建站平台安全需求。
- OWASP基准测试:覆盖OWASP Top10核心风险,提供标准化安全检测与改进方向。
使用场景
- DevSecOps集成场景:嵌入代码提交、构建阶段,自动触发安全测试,让开发者在开发初期修复漏洞,减少后期整改成本。
- 企业合规审计场景:针对金融科技、电商等合规要求严格的行业,生成合规标准报告,助力顺利通过GDPR、PCI DSS等认证。
- 内部应用安全检测场景:利用Cosmog私有隧道,对未公网暴露的内部Web应用、API进行安全检测,无需调整网络架构。
- WordPress站点维护场景:定期运行专项测试,及时发现插件、主题的零日漏洞,避免企业官网被恶意攻击。
适用人群
-
- 安全工程师:高效开展多类型应用渗透测试,借助AI建议加快漏洞修复进度。
- 企业安全负责人:管控全企业应用与API的安全风险,满足合规要求,降低安全事件发生率。
- DevSecOps团队:推动安全测试左移落地,实现开发与安全流程的无缝协同。
- 电商/金融企业:保障用户数据安全,维护企业信誉,符合行业合规标准。
独特优势
- AI智能赋能:相较于传统工具,AI技术大幅提升漏洞识别效率与准确率,能自动分析漏洞关联风险,给出优先级修复建议,减少人工重复工作。
- 全场景覆盖:从公网到私有应用,从Web到API、GraphQL,从开发流程到合规审计,全方位满足不同层级的应用安全需求。
- 落地性修复指导:不仅识别漏洞,还提供具体的修复步骤与代码示例,让开发者无需深入安全知识即可快速完成漏洞闭环,提升AppSec管理ROI。
常见问题(FAQ)
- Q1: Beagle Security支持内部私有应用的安全测试吗?
A1: 支持,通过专属Cosmog私有隧道功能,无需将内部应用暴露到公网即可完成安全测试,全程保障测试过程的安全性。
- Q2: 平台的测试报告是否符合合规审计要求?
A2: 符合,平台支持GDPR、PCI DSS等主流合规标准检测,生成的报告满足合规审计的格式与内容要求,可直接用于认证流程。
免责声明:本网站仅提供网址导航服务,对链接内容不负任何责任或担保。
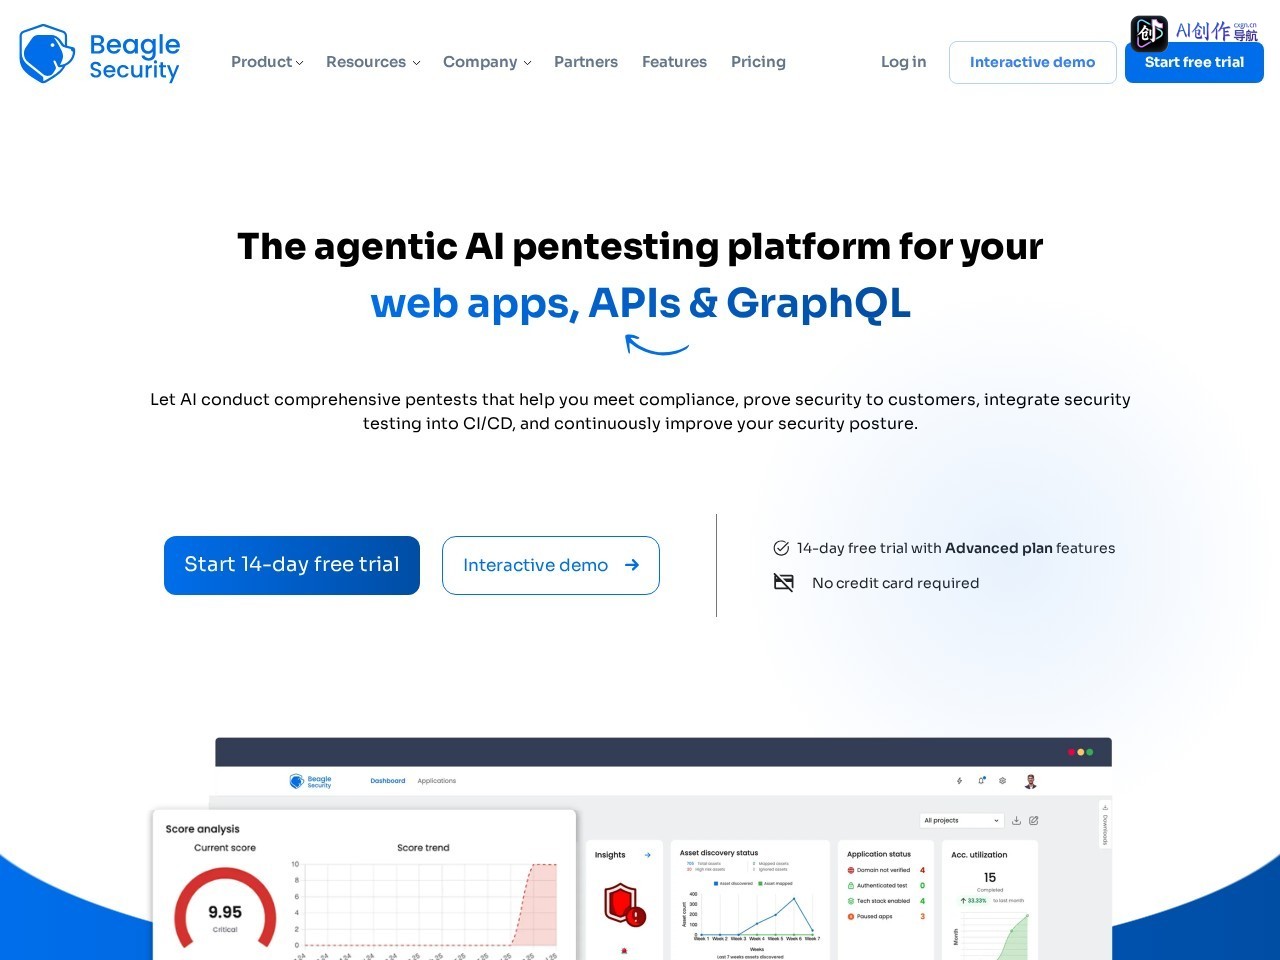 网站截图















 滇公网安备 53252802528133号